一、项目说明
主项目特点:
- PHP8 + MySQL 私有化部署
- 服务端零静态密钥
- ECDH P-256 密钥协商
- AES-256-GCM 通信加密
- ES256 响应签名
- 防重放机制
- 支持 C++ / C# / Python / DLL 多语言 SDK
- 支持反调试、反虚拟机、运行时风险事件评分
- 可用于软件卡密验证、授权登录、离线宽限、功能密钥下发等场景
二、本次发布内容
这次发布的是「Nebula 网络验证加密客户端」,为已有的 exe 添加网络验证不用再单独写代码。
主要用途:
- 把你的 .exe / .dll 程序封装成加密客户端
- 支持 32 位 / 64 位程序
- 内置 Nebula 验证 API 对接
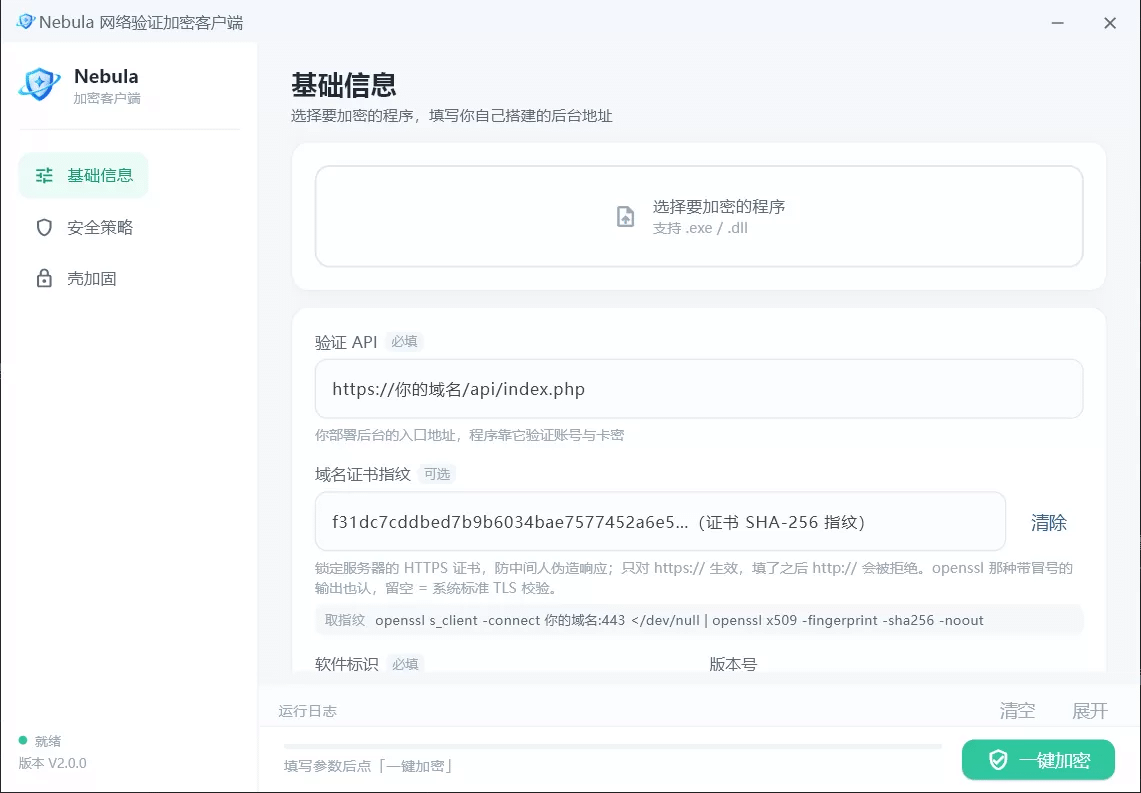
- 可配置软件标识、版本号、验证接口、域名证书指纹
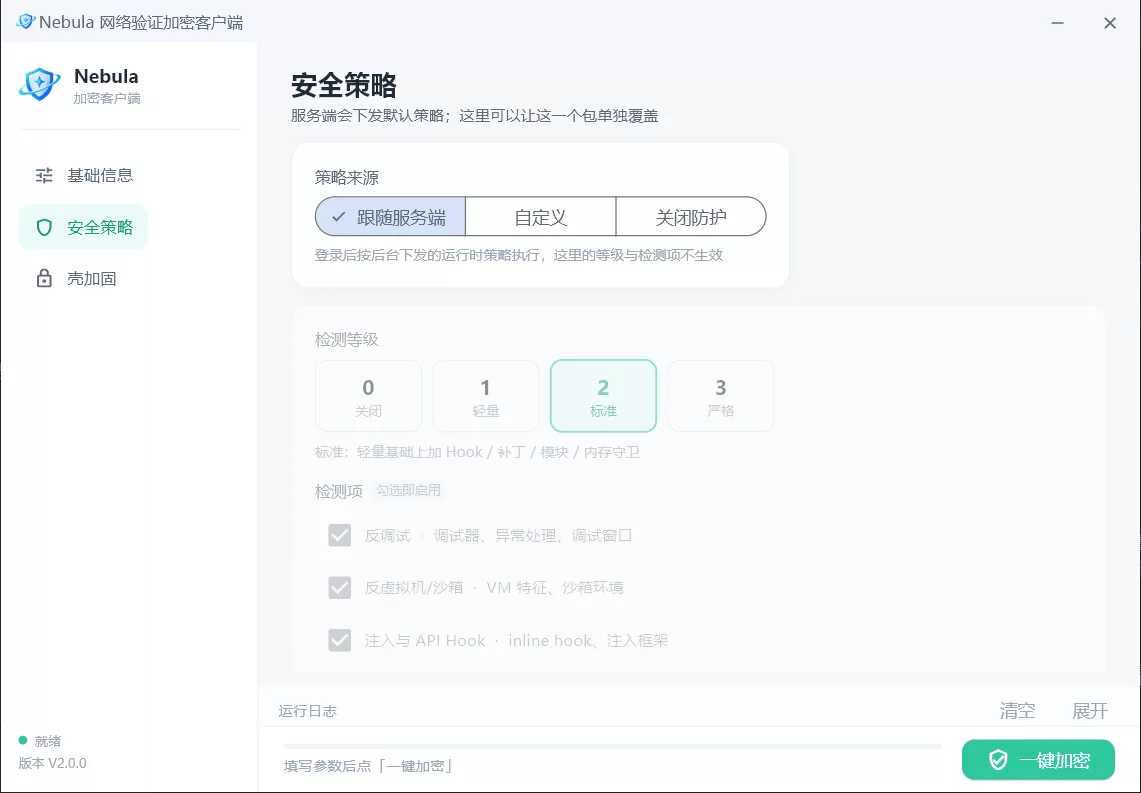
- 支持安全策略跟随服务端、自定义策略或关闭防护
- 支持反调试、反虚拟机/沙箱、注入与 API Hook 检测
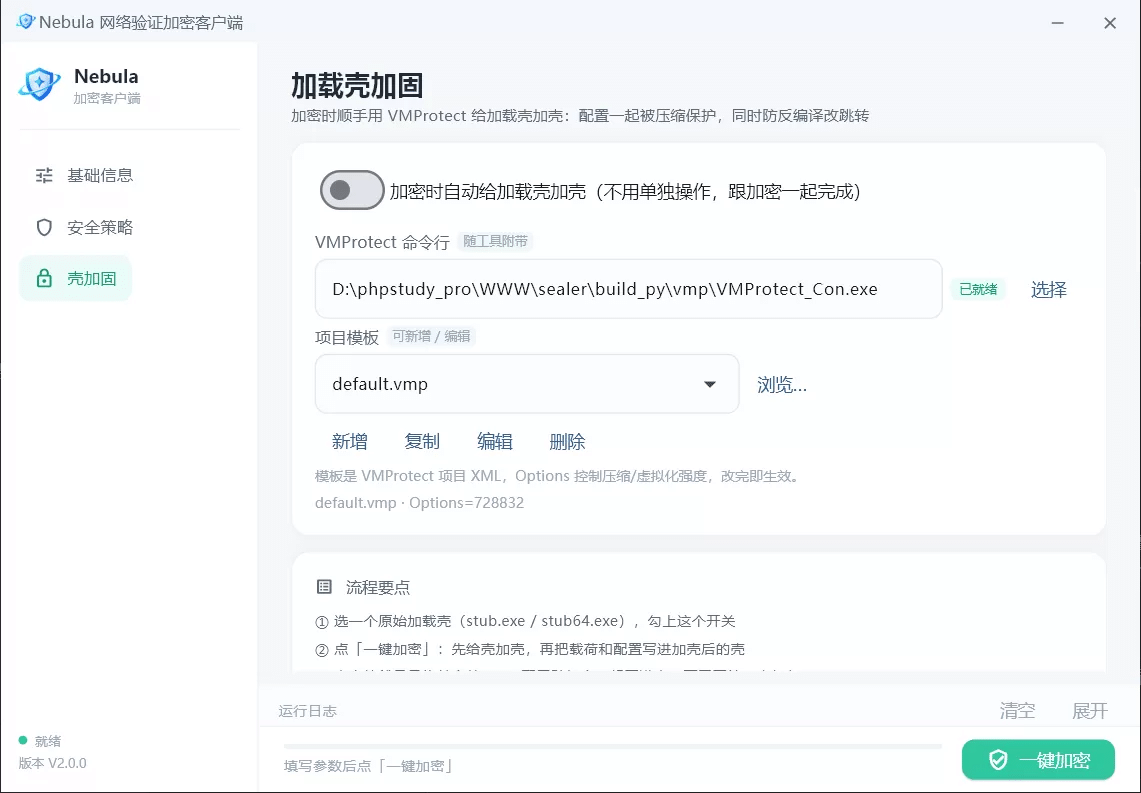
- 支持加载壳 VMProtect 加固
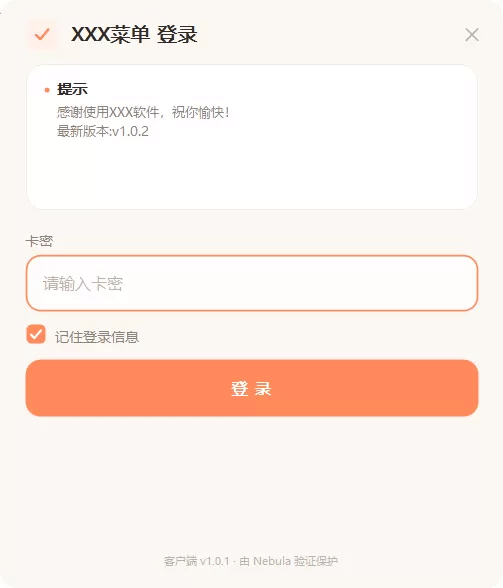
- 支持生成登录窗口、卡密输入、记住登录信息等客户端界面
三、功能截图说明
1. 基础信息页
2. 安全策略页
3. 加载壳加固页
4. 登录器界面
五、使用流程
1. 下载并解压 123 云盘文件。
2. 运行加密客户端生成器。
3. 选择你要加密的 .exe / .dll。
4. 填写验证 API、软件标识、版本号、证书指纹等基础信息。
5. 按需配置安全策略与加载壳加固。
6. 点击一键加密,生成加密客户端。
7. 将生成后的文件部署到你的软件中使用 Nebula 验证 API。
六、注意事项
– 请确保后端 API 已部署并可通过 HTTPS 访问。
– 建议使用正式域名 + 可信证书,并填写对应的域名证书指纹。
– 安全策略等级越高,客户端检测项越多,建议先在测试程序上验证后再用于正式程序。
– 加载壳 VMProtect 加固需要本机具备对应 VMProtect 授权或可用环境。
– 发布前请使用你的测试软件完整跑一遍登录、校验、更新与退出流程。
七、配套资料
本帖为加密客户端生成器发布帖,包含主系统说明与客户端使用方式。
© 版权声明
文章版权归作者所有,未经允许请勿转载。